
Double authentification (2FA)
Un mot de passe volé, et c’est votre messagerie, vos réseaux sociaux ou votre compte bancaire qui tombent. Les fuites de données sont si fréquentes qu’il faut partir d’un principe simple : un jour ou l’autre, l’un de vos mots de passe finira entre de mauvaises mains.
La double authentification (2FA, ou authentification à deux facteurs) est la parade la plus efficace. Même avec votre mot de passe, un pirate ne peut pas entrer sans le second facteur. Voici comment elle fonctionne, quelle méthode choisir et sur quels comptes l’activer en priorité.
Le principe en une phrase
Pour vous connecter, il faut quelque chose que vous savez (votre mot de passe) et quelque chose que vous avez (votre téléphone, une clé de sécurité) ou quelque chose que vous êtes (empreinte, visage). Un pirate qui n’a que le mot de passe reste à la porte.
Les méthodes, de la moins sûre à la plus sûre
| Méthode | Comment ça marche | Niveau de sécurité |
|---|---|---|
| Code par SMS ou e-mail | Un code à usage unique vous est envoyé | Mieux que rien, mais vulnérable au vol de numéro (SIM swapping) et au phishing |
| Notification sur l’application | Vous validez la connexion sur votre téléphone | Bon, attention à ne jamais valider une demande que vous n’avez pas initiée |
| Application d’authentification (TOTP) | Un code qui change toutes les 30 secondes, généré hors ligne | Très bon pour la plupart des comptes |
| Passkey (clé d’accès) | Connexion par empreinte, visage ou code de l’appareil, sans mot de passe | Excellent, résistant au phishing |
| Clé de sécurité physique | Une petite clé USB ou NFC à brancher ou approcher | Excellent, idéal pour les comptes critiques |
Notre conseil : utilisez une application d’authentification ou les passkeys partout où c’est possible, et gardez le SMS seulement quand il n’y a pas d’autre choix.
Les comptes à protéger en priorité
- Votre adresse e-mail principale. C’est la clé de tout : elle permet de réinitialiser les mots de passe de tous vos autres comptes.
- Votre gestionnaire de mots de passe (voir notre guide dédié).
- Vos comptes Apple, Google ou Microsoft, liés à votre téléphone, vos photos et vos sauvegardes.
- Vos réseaux sociaux, surtout si vous avez une audience ou une activité professionnelle.
- Vos services de paiement et de vente en ligne.
- Vos outils professionnels : hébergeur web, administration WordPress, banque pro, comptabilité.
Les banques utilisent déjà une authentification renforcée pour les paiements, imposée par la réglementation européenne. Activez simplement les options de sécurité de votre application bancaire.
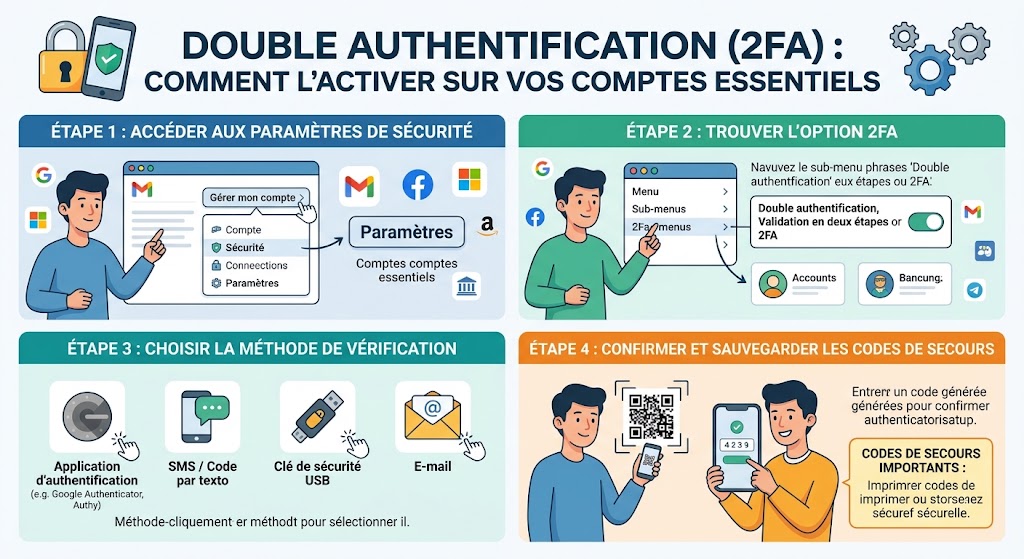
Activer la 2FA : la méthode générale
Le chemin varie selon les services, mais il suit presque toujours le même schéma :
- Ouvrez les paramètres du compte, rubrique Sécurité ou Connexion.
- Cherchez Validation en deux étapes, Authentification à deux facteurs ou Clés d’accès.
- Choisissez la méthode : application d’authentification ou passkey de préférence.
- Pour une application, scannez le QR code affiché avec votre application d’authentification, puis saisissez le code généré.
- Enregistrez les codes de secours proposés, et rangez-les en lieu sûr (dans votre gestionnaire de mots de passe ou imprimés).
L’étape cruciale : prévoir la perte du téléphone
La principale crainte avec la 2FA, c’est de se retrouver bloqué si l’on perd son téléphone. Préparez-vous dès maintenant :
- Conservez vos codes de secours pour chaque compte important.
- Utilisez une application d’authentification qui permet une sauvegarde chiffrée ou une synchronisation entre vos appareils.
- Ajoutez un second facteur de secours (une deuxième clé de sécurité, un second appareil).
- Tenez à jour votre numéro de téléphone et votre e-mail de récupération.
Les arnaques qui visent la 2FA
- « Donnez-moi le code que vous venez de recevoir » : aucun conseiller bancaire, aucun support technique ne vous demandera jamais ce code. Si quelqu’un le réclame, c’est une arnaque.
- Les notifications en rafale : si vous recevez des demandes de validation que vous n’avez pas initiées, refusez-les et changez immédiatement votre mot de passe.
- Les faux sites de connexion qui demandent votre mot de passe puis votre code : vérifiez toujours l’adresse du site. Les passkeys et les clés physiques protègent contre ce piège.
FAQ
La 2FA rend-elle mon compte impossible à pirater ? Aucune protection n’est absolue, mais la 2FA bloque une très grande partie des piratages de comptes basés sur des mots de passe volés.
C’est quoi une passkey ? Une clé d’accès qui remplace le mot de passe : vous vous connectez avec l’empreinte, le visage ou le code de votre appareil. Elle ne peut pas être « donnée » à un faux site, ce qui la rend très résistante au phishing.
Conclusion
Activez la double authentification aujourd’hui sur votre e-mail principal, puis sur vos autres comptes essentiels. Préférez une application d’authentification ou les passkeys, gardez vos codes de secours en lieu sûr, et ne communiquez jamais un code à qui que ce soit. Associée à un gestionnaire de mots de passe, c’est la meilleure protection de votre vie numérique.
0 commentaires